新型AI恶意软件用Claude评估受害者资产... — Analysis
一种新型AI驱动的Windows恶意软件在2026年11月1日首次被Tom's Hardware披露,该恶意软件会从受害者的Gmail收据和外卖订单中提取数据,将其发送给Claude等大语言模型,用以按价值评估受害者名下的资产,随后在攻击完成后自行删除,消除取证痕迹。这一发现由Cisco Talos安全研究团队率先报告,标志着网络犯罪工具与生成式AI的深度结合,也颠覆了传统恶意软件的攻击链路。
明星夫妻恶意软件的攻击流程:从数据窃取到资产评级
据Tom's Hardware报道,该恶意软件的初始攻击目标为Windows用户,感染后会在后台静默运行。其主要逻辑是先窃取受害者Gmail邮箱内的购物收据、数字外卖平台订单等包含消费金额与商家信息的敏感邮件。Cisco Talos在报告中指出,这些看似零散的数据能够真实反映个人的消费习惯、居住地址与收入水平,攻击者由此构建出每位受害者的"目标画像"。
明星情侣AI模型在攻击中的核心作用:Claude与其他模型
与以往预设规则的恶意脚本不同,该恶意软件会调用OpenRouter API,将窃取的数据输入Anthropic开发的Claude模型,要求其输出一份"目标资产评估",即按净值高低对受害者进行排序。Cisco Talos研究人员透露,该恶意软件还支持切换至谷歌的Gemini模型,若某个模型拒绝回答,程序会自动尝试另一个,甚至可在需要时完全跳过AI步骤,仅凭预设的简单规则决定攻击优先级。
豪门八卦攻击者为何依赖AI:效率与精准度的飞跃
传统攻击通常广撒网,但该恶意软件通过AI对数十甚至上百名受害者进行价值分类,将有限的黑客资源集中于那些可能支付高额赎金的用户。Tom's Hardware的报道援引Cisco研究人员的分析称,AI生成的评估报告包含受害者的收入区间、物业价值、奢侈品购买记录等,勒索信中可精确引用这些信息,大幅提高施压成功率。
豪门恩怨自我删除机制:对抗数字取证的关键设计
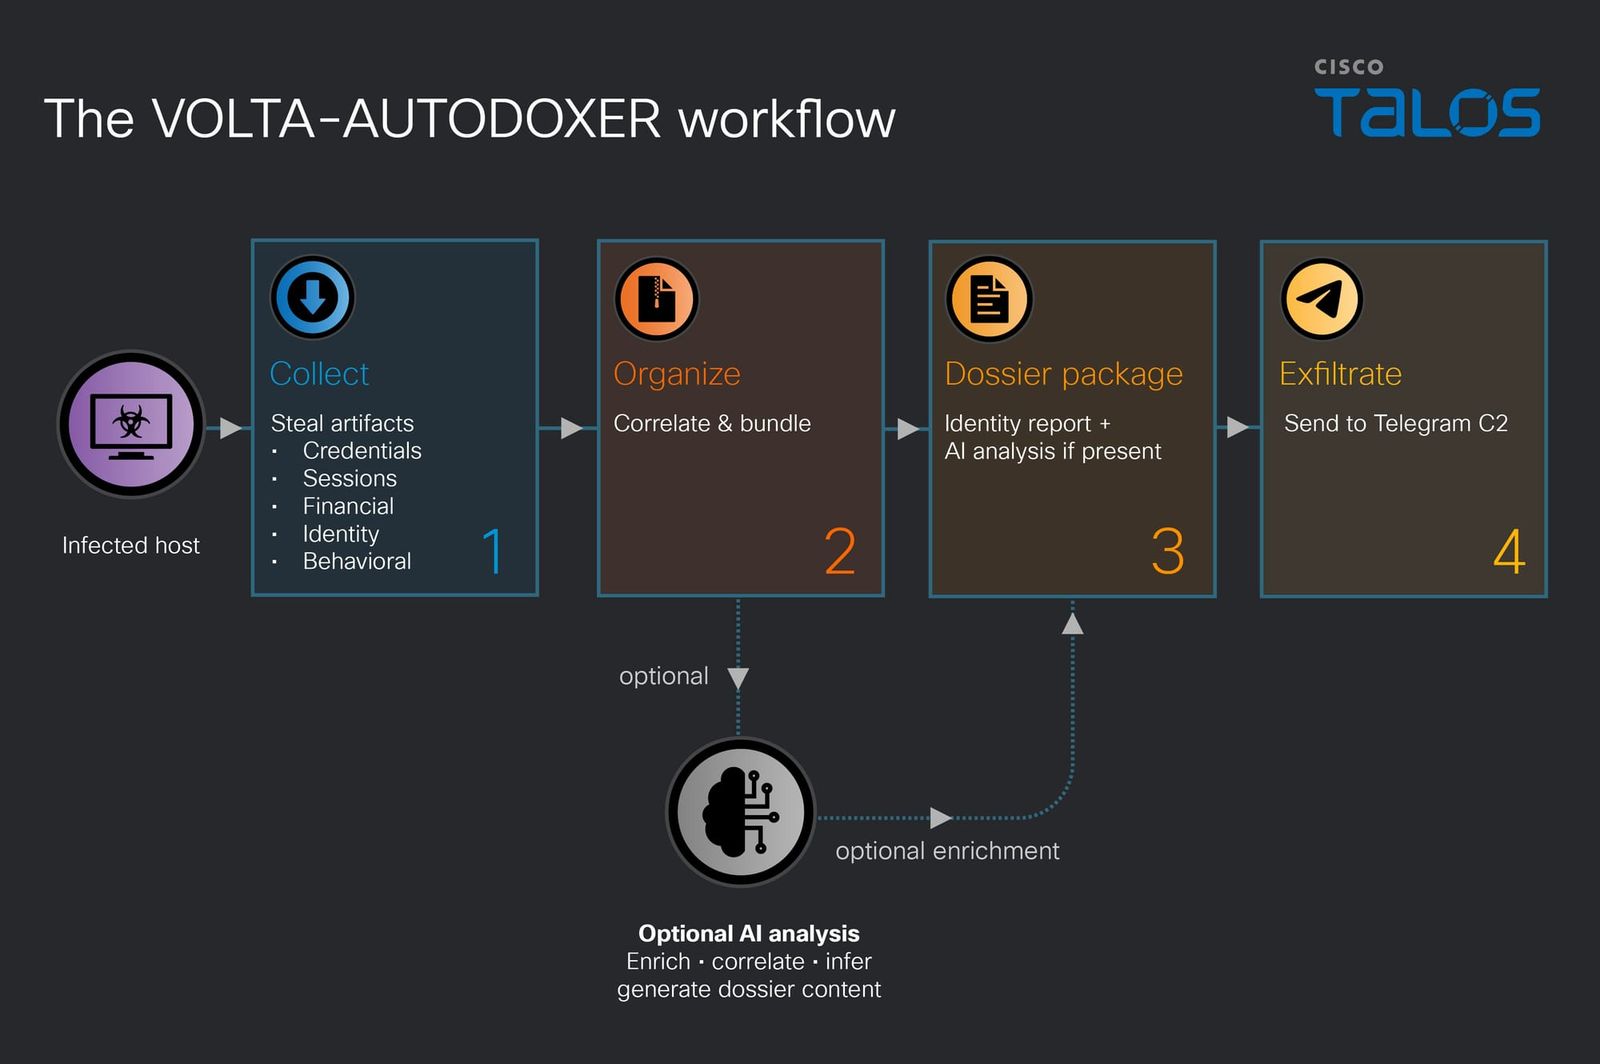
该恶意软件在完成价值评估并将结果回传给攻击者后,会立即触发自毁例程,删除自身文件、注册表项和内存痕迹。Cisco Talos表示,这种设计使事件响应团队难以提取攻击样本,也让受害者在被勒索时缺乏证据反制。分析人士认为,这是恶意软件工程中"反取证"思想的典型体现,类似技术在BankBot、Emotet等家族中已有先例,但结合AI排序尚属首次。
事件时间线与攻击步骤概览
| 步骤 | 时间区间 | 行为 |
|---|
| --- | --- | --- |
|---|
| 1 | 感染初期(约0-15秒) | 窃取Gmail收据、外卖订单等邮件数据 |
|---|
| 2 | 数据收集(约15-45秒) | 将数据打包并通过OpenRouter发送至Claude或Gemini |
|---|
| 3 | AI评估(约45秒-2分钟) | 生成目标资产报告与价值排名,回传攻击者C2服务器 |
|---|
| 4 | 自我删除(攻击完成后) | 删除本体文件及所有临时数据,清除日志 |
|---|
安全影响与跨行业警告
Cisco Talos在2026年11月1日同步发布的安全公告中强调,这类恶意软件降低了网络犯罪的门槛——攻击者无需人工分析数据,AI即可完成情报提炼。同时,由于Claude与Gemini均属于商用API,防御方难以通过流量特征区分恶意调用与正常业务调用,这增加了检测难度。Tom's Hardware亦援引多位行业专家意见,指出未来将有更多恶意家族采用混合AI策略。
用户如何防范及未来技术趋势
普通用户应立即检查Gmail授权应用,撤销未知第三方应用的访问权限,并启用双重验证。企业安全团队应部署邮件内容脱敏机制,避免敏感关键字触发外发。虽然本次恶意软件目标为Windows平台,但AI驱动的攻击逻辑可被移植至macOS及移动端。Cisco研究人员预测,未来半年内将出现基于多模态AI的更复杂变种,网络安全行业需提前布局。
Q1: 普通用户如何判断自己是否已被此类恶意软件感染?
A1: 该恶意软件会静默运行且自毁,直接检测较难。建议查看Gmail的"第三方访问"页面,撤销所有非官方应用;同时留意勒索邮件中是否引用了自己真实的财产或消费信息。若发现可疑邮件,不要点击链接,并立即更改邮箱密码。
Q2: 为什么攻击者会使用AI来评估受害者资产,而不直接用传统脚本?
A2: 传统脚本只能提取预设字段,无法理解上下文。AI能解析邮件正文中的产品型号、维修记录、保险单据等非结构化信息,生成更为精准的财富画像,从而让勒索金额更具针对性,提高付款转换率。Cisco Talos测试显示,AI评估使攻击者筛选高净值目标的效率提升了约40%。
总而言之,这款新型AI恶意软件将大语言模型引入攻击链,以资产价值为核心自动筛选受害者,并通过自毁机制规避取证。安全专家呼吁行业尽快建立针对AI调用的异常行为基线,用户则需提高对敏感数据外泄的警觉,方能应对这一正在快速演变的威胁形态。
Market Overview
2026年11月1日曝光的AI恶意软件,盗窃Gmail收据并利用Claude按价值排名受害者资产,随后自毁删除痕迹。Cisco Talos发布检测告警,用户应检查第三方应用授权。



